
Compliance-Beratung
Beginnen Sie mit einer klaren Antwort: Gilt die Regelung überhaupt für Sie? Und wenn ja, was müssen Sie konkret tun?
Ausgelegt für ISO 27001NIS2 DORA
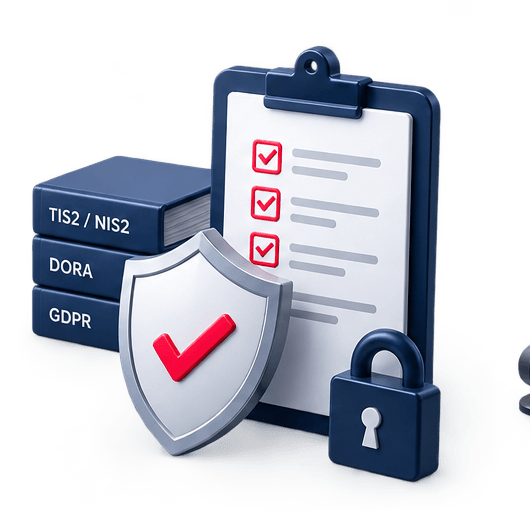
- Prüfung der Anwendbarkeit
- Gap-Analyse
- Maßnahmenplan
Der erste Schritt ist zu verstehen, was wirklich für Sie gilt
NIS2, DORA, DSGVO: Es gibt viele Anforderungen und wenig Klarheit. Der erste Schritt ist immer derselbe: herausfinden, was konkret für Ihr Unternehmen gilt und wie viel Sie bereits erfüllen.
In der Beratung prüfen wir Ihre Situation und geben Ihnen einen realistischen Plan, ohne unnötige Arbeit und ohne Panikmache. Oft zeigt sich, dass ein Teil der Anforderungen schon umgesetzt, nur nirgends dokumentiert ist.
Wie wir helfen können
Von der ersten Frage „Gilt das für uns?“ bis zur Vorbereitung auf das Audit.
Prüfung der Anwendbarkeit
Gap-Analyse
Maßnahmenplan
Unterstützung bei der Umsetzung
Vorbereitung auf das Audit
Prüfung von Lieferanten und Verträgen
Verfahren zur Meldung von Vorfällen
Schulung der Geschäftsführung
Häufige Fragen (FAQ)
Wie finden wir heraus, ob NIS2 für unser Unternehmen gilt?
Das hängt von Ihrer Branche, der Größe des Unternehmens und davon ab, ob Sie Teil der Lieferkette eines wesentlichen Dienstes sind. Nicht wenige Unternehmen sind indirekt betroffen, als Lieferanten eines regulierten Kunden. Genau das klären wir in der ersten Beratung.
Wie unterscheiden sich NIS2 und DORA?
NIS2 deckt eine breite Palette von Branchen ab und stellt allgemeine Anforderungen an das Management der Cybersicherheit. DORA richtet sich an den Finanzsektor und ist detaillierter, besonders bei Geschäftsfortführung, Tests und der Überwachung von IKT-Drittanbietern. Manche Unternehmen müssen beide einhalten.
Heißt Beratung, dass wir viele Leistungen kaufen müssen?
Nein. Ziel der Beratung ist Klarheit. Oft lautet das Ergebnis, dass einige gezielte Änderungen und Dokumentation nötig sind, nicht neue Infrastruktur. Was als Nächstes geschieht und mit wem, entscheiden Sie.
Wie lange dauert die Vorbereitung auf die Anforderungen?
Das hängt vom Ausgangspunkt ab. Hat ein Unternehmen bereits gut betreuten IT-Support und Schutz, genügen oft einige Monate, um Dokumentation und Prozesse zu ordnen. Beginnen Sie bei null, sind sechs Monate bis ein Jahr ein realistischer Zeitraum.
Verwandte Leistungen
DORA-Umsetzung von A bis Z
Wir unterstützen Sie bei der Umsetzung von DORA, von den Richtlinien bis zur Einführung der Sicherheitslösungen.
IT-Sicherheitsaudit
Erfahren Sie, wo Sie wirklich stehen, bevor Sie es auf die harte Tour lernen.
NIS2-Umsetzung von A bis Z
Wir unterstützen Sie bei der Umsetzung von NIS2, von den Richtlinien bis zur Einführung der Sicherheitslösungen.
Risikobewertung
Nicht alle Risiken wiegen gleich, entscheidend ist zu wissen, welche Sie zuerst angehen.
Fachwissen, das Zertifizierungen belegen
Diese Leistung erbringen Spezialisten mit gültigen internationalen Zertifizierungen. Ihr Fachwissen bestätigen unabhängige Organisationen, nicht wir selbst.
-
ISO/IEC 27001 Lead Implementer
Die Leistung wird nach den Anforderungen eines Managementsystems nach ISO/IEC 27001 erbracht.
-
Certified Information Security Manager
Sicherheitssteuerung, Richtlinien und Vorfallprozesse nach der ISACA-Methodik.
-
Certified Information Systems Auditor
Audit und Nachweise nach den internationalen Standards für die Prüfung von Informationssystemen.
Compliance-Beratung beauftragen
Antwort innerhalb von 1 Werktag